Web Security Bootcamp

Praxisnahe Defense-Skills, die Ihre Entwickler wirklich einsetzen

Dauer
2 oder 3 Tage
Art
Workshop
Wo
Vor Ort oder Remote
Sprache
Deutsch oder Englisch

Alle Workshop-Infos auf einen Blick: One-Pager (PDF) herunterladen.

Praxisnahe Angriffs- & Verteidigungsübungen

Vor der Durchführung des Workshops mit Ihrem Team findet ein Scoping-Gespräch statt. Dieses Gespräch dient dazu, den Kurs auf Ihre spezifischen Anforderungen zuzuschneiden und gemeinsam die geeignetste Vorgehensweise und Schwerpunkte festzulegen.

Warum hier geübt statt vorgetragen wird

Eine Untersuchung unter 194 Industrie-Entwicklern (Gasiba, Lechner, Pinto-Albuquerque et al., ICSE-SEET 2021) zeigt: 51 % erkennen verwundbaren Code, 40 % können eine sichere Variante schreiben. Erkennen und selbst sicher schreiben sind verschiedene Fähigkeiten. Deshalb unterrichte ich über Übungen, die auf Konzepte zielen, nicht über einen Vortrag und nicht über isolierte Einzelfälle. Dieselbe Untersuchung, die übungsbasierte Formate nennt, darunter Capture-the-Flag-Events, fordert zugleich, dass Secure-Coding-Schulung auf Konzepte statt auf konkrete Fälle zielen soll.

In meinem vollgepackten praxisorientierten Bootcamp-Workshop erleben Sie, wie Hacker eine typische Webanwendung angreifen, und lernen dabei die Sicherheitslücken kennen, die in vielen Webanwendungen und Backends/APIs vorkommen.

Außerdem wechseln wir während des Workshops häufig die Perspektive auf die Verteidigerseite, um zu lernen, wie primäre und sekundäre Gegenmaßnahmen die Sicherheitslage heutiger Anwendungen und Backends im Sinne einer Defense-in-Depth-Strategie stärken.

Alle Übungen werden gegen eine teilnehmerindividuelle Übungsumgebung ausgeführt, die ich für jeden Teilnehmer in meiner Cloud vorbereite und individuell bereitstelle. Es wird lediglich ein Webbrowser benötigt — Vorinstallationen auf den Rechnern der Teilnehmer sind nicht erforderlich. Um die praktischen Übungen nachbereiten zu können, erhalten die Teilnehmer nach dem Kurs Docker-Container mit der Übungsumgebung und allen Übungen, die sie lokal auf ihren Rechnern ausführen können.

Um die Interaktivität und das Engagement zu steigern, egal ob remote oder vor Ort, nutzen meine Workshops Live-Engagement-Elemente über Workshop Board, die die praktischen Übungen durch Echtzeit-Teilnehmer-Input, kollaborative Brainstorming-Wände, Fragen, Wissenstests und gemeinsame Diskussionen ergänzen.

Das Material und die praktischen Übungen decken die OWASP Top 10:2025 und die OWASP API Security Top 10 ab. Optional kann der Workshop auch die OWASP Top 10 for LLM Applications und die OWASP Top 10 for Agentic AI Security umfassen — mit Angriffs- und Verteidigungsszenarien für moderne KI-gestützte Systeme wie RAG-Pipelines, MCP-Tool-Integrationen und agentenbasierte Architekturen.

Schwachstellen und Abwehrmaßnahmen

Mein praxisnahes Web Security Bootcamp behandelt zahlreiche Schwachstellen und ihre Abwehrmaßnahmen, darunter:

  • Injection Vulnerabilities, einschließlich Post-Exploitation bis hin zu Remote Code Execution (RCE)
  • XML External Entity Attacks (XXE)
  • Path-Traversals (einschließlich ClassPath-Traversals)
  • Cross-Site Scripting (XSS): Reflected, Persistent, DOM-based und verschiedene Kontexte
  • Session Attacks, etc.
  • Authentication Bypass
  • Information Disclosures
  • Server-Side Request Forgery (SSRF), insbesondere in Cloud-basierten Umgebungen
  • Angriffe auf File-Uploads und -Downloads
  • Angriffe auf WebSockets
  • Java Deserialization Vulnerabilities & Attacks
  • Advanced XML Attacks (die zu RCEs führen)
  • JSON Attacks (die zu RCEs führen)
  • GenAI Attack Surfaces: Prompt Injection, RAG Corpus Poisoning, MCP Tool Attacks, Agentic AI Goal Hijacking
  • AI-Generated Code Security: Review von KI-geschriebenem Code auf Injection-Schwachstellen, XSS und kryptografische Fehler; sichere Prompting-Techniken; Awareness für Automation Bias
  • und viele mehr

Dieser Bootcamp-Workshop stellt die genannten Schwachstellen vor und legt dabei auch den Fokus auf defensive Aspekte, um diese Schwachstellen im Sinne einer Defense-in-Depth-Strategie zu beheben. Wenn Sie eher offensiv orientiert sind und sich für die Kunst der Ausnutzung dieser Schwachstellen interessieren statt für die defensiven Ansätze, ist das Pentesting Workshop möglicherweise interessanter für Sie.

Als vollwertiges Bootcamp werden auch DevSecOps-Scan-Automatisierungstechniken vorgestellt. Wenn Sie sich für die Automatisierung von Security-Scans in CI/CD-Build-Pipelines interessieren, könnte das DevSecOps Coaching für Sie interessanter sein — entweder als Ergänzung oder als Alternative.

AI-Generated Code Security

KI-Coding-Assistenten wie GitHub Copilot, Claude Code, Codex oder Cursor können die Produktivität Ihres Teams erheblich steigern. Aber diese Geschwindigkeit hat einen Haken: Studien zeigen, dass ein großer Anteil des KI-generierten Codes Sicherheitslücken enthält — von Injection-Schwachstellen und XSS bis hin zu fehlerhaften kryptografischen Implementierungen. Entwickler, die sich auf diese Tools verlassen, ohne zu wissen, worauf sie achten müssen, vertrauen am Ende Vorschlägen, denen sie nicht vertrauen sollten.

Um dennoch das Beste aus diesen Tools herauszuholen, behandelt das Bootcamp AI-Generated Code Security als zusätzliches Modul: wie man KI-geschriebenen Code reviewt und validiert, sichere Prompting-Techniken, die sichereren Output erzeugen, und den Aufbau eines Bewusstseins für Automation Bias — die Tendenz, KI-Vorschläge ungeprüft zu übernehmen.

Was die Teilnehmer erhalten

Alle meine Workshops können auf Deutsch (Muttersprache) oder Englisch (verhandlungssicher) durchgeführt werden.

Teilnehmer erhalten zusätzlich zum Workshop:

  • Zugriff auf cloudbasierte Übungsumgebungen (individuell pro Teilnehmer bereitgestellt).
  • Alle Folien und Workshop-Materialien als PDFs.
  • Lebenslangen Zugriff auf DockerHub-Repositories mit meinen Übungsumgebungen, um alle Übungen mit einem lauffähigen Setup nachzuvollziehen (einschließlich künftig neu hinzugefügter Inhalte).
  • Support per E-Mail für Setup und Übungsdurchführung im Nachgang.
  • Ein gedrucktes und unterschriebenes Teilnahmebestätigung mit den Workshop-Inhalten.

Interesse an einem individuellen Angebot für Ihre Organisation? Lassen Sie uns sprechen

Standards-Mapping, falls Sie einen Nachweis brauchen

Die öffentliche Modulliste des Bootcamps ist fest. Im Inhouse-Lauf kann ich nach dem Scoping den Schwerpunkt auf Ihren individuellen Tech-Stack anpassen. Wenn Sie einen Nachweis für einen Prüfer brauchen, mappe ich die tatsächlich unterrichteten Module auf die Anforderungen, die Sie benennen: NIS2, DORA, PCI DSS, IT-Grundschutz oder andere, die Sie mitbringen. Ein Curriculum, ein Mapping, bei Bedarf mehrere Frameworks. Das Mapping ist eine Aussage darüber, was unterrichtet wurde. Es ist kein Audit-Gutachten und keine Zertifizierung.

Ein Quiz statt eines Feedbackbogens

Ein Zufriedenheitsbogen misst vor allem, wie sich die Leute gefühlt haben. Ein Quiz mit Bestehensgrenze prüft, ob sich der Stoff der Module anwenden lässt.

Die Fragen folgen den unterrichteten Modulen. Das Ergebnis können Sie ablegen: wer teilgenommen hat, welche Module, bestanden oder nicht. Ich schreibe das Quiz, oder Sie schreiben es und ich gehe es in einer festen Zahl von Review-Runden durch.

Eine Untersuchung zur Messung von Security-Awareness-Programmen (Jayatilaka et al., IT Professional 2019) zitiert eine SANS-Umfrage unter mehr als 1.500 Security-Fachleuten in 91 Ländern: unter 7 % hatten ein Kennzahlengerüst für ihre Awareness-Programme. Bei Kirkpatrick kommt nach der Reaktion das Wissen, danach das Verhalten. Der Feedbackbogen ist Reaktion. Das Quiz ist Wissen. Späteres Verhalten misst es nicht.

Ein Mapping ohne Messung ist eine Curriculum-Behauptung ohne Prüfung. Ein Quiz ohne Mapping ist eine Punktzahl ohne benannte Anforderung. Zusammen sind sie ein Nachweispaket, das bei Ihnen liegt und das ein Prüfer gewichtet. Eine Compliance-Aussage ist das nicht. Was die einzelnen Frameworks tatsächlich verlangen und was dieses Paket liefern kann, steht auf der Seite zum regulatorischen Kontext.

Verschiedene Optionen

Wie so oft gibt es keine Einheitslösung für alle. Für die konkrete Gestaltung und Durchführung meiner Workshops können Sie daher zwischen verschiedenen Optionen und Varianten wählen.

Vollständig anpassbare Workshop-Agenda

Wenn Sie bestimmte Aspekte Ihres Technologie-Stacks oder spezifische interne Prozesse bzw. Tools im Workshop behandeln möchten, kann die Agenda gezielt auf Ihre Anforderungen zugeschnitten werden.

Vor Ort oder remote? – Sie entscheiden!

Meine Workshops können vor Ort (direkt bei Ihnen oder an einem meiner Veranstaltungsorte) sowie komplett remote durchgeführt werden. Auch hybride Varianten sind möglich: Einige Teilnehmer sind remote zugeschaltet, während ich den Workshop für die Mehrheit vor Ort durchführe. Ich habe bereits zahlreiche Online-Varianten meiner Workshops durchgeführt, auch für größere Gruppen.

In allen Fällen benötigen Teilnehmer lediglich einen Browser. Lokale Installationen sind nicht erforderlich, da der Workshop mit individuell bereitgestellten Umgebungen in meiner Cloud läuft.

Alternative Option: Professionelle Workshop-Aufzeichnung

Wenn Sie eine individuell für Ihr Unternehmen aufgezeichnete Version als Kapitel- und Lektionen-Set für Ihre interne videobasierte E-Learning-Plattform möchten: Lassen Sie uns sprechen

Ich kann eine individualisierte Workshop-Session (ohne Teilnehmer) aufzeichnen und Ihnen professionell geschnittene Kapitel liefern, exportiert als SCORM (nützlich für den Import in LMS-Systeme), MPEG und weitere Formate. Das Paket umfasst digitale Folien und die lauffähige Übungsumgebung zum Nacharbeiten offline. Wenn Sie und alle Teilnehmer einen Live-Workshop während der Durchführung aufzeichnen möchten, ist auch das möglich und ergibt ein Video-Handout des gesamten Kurses.

So haben bereits mehrere Unternehmen ihr internes videobasiertes Lernangebot erfolgreich mit meinen praxisnahen Security-Workshops erweitert, die in die eigene E-Learning-Plattform integriert wurden.
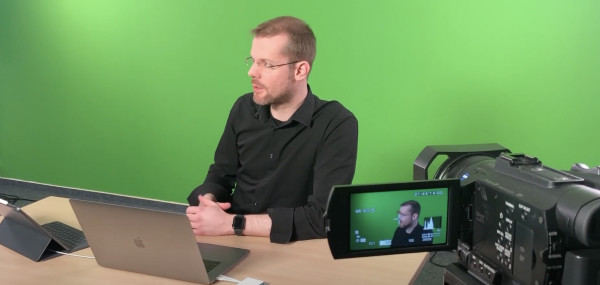
Professionelle Workshop-Aufzeichnung

Lieber im eigenen Tempo lernen? — kein Problem

Mein Live-Web-Security-Bootcamp ist auch als Set von selbstgesteuerten Lernvideos verfügbar, zusammen mit dem Kursmaterial und einer cloudbasierten Übungsumgebung für die Übungen. Dieses Paket umfasst über 25 hochwertige Modulvideos mit einer Länge von jeweils 30 bis 60 Minuten, damit die Teilnehmer in ihrem eigenen Tempo lernen können.

Wenn die Teilnehmer in ihrer personalisierten Cloud-Umgebung den Kurs durcharbeiten, können Fragen oder Klärungsbedarf zu bestimmten Themen auftreten. Daher können Lernende an regelmäßigen Q&A-Sessions mit mir teilnehmen (z. B. wöchentlich oder zweiwöchentlich angeboten), um ihre Fragen zu besprechen und tiefer in bestimmte Interessensgebiete einzusteigen. Teilnehmer können mir auch per E-Mail schreiben, um individuelle Unterstützung zum aktuell bearbeiteten Modul zu erhalten — für ein interaktives und begleitendes Lernerlebnis.

Als Unternehmen können Sie optionale Themen-Update-Module in das Abonnement integrieren. Diese Module sind so konzipiert, dass sie die neuesten Trends und Entwicklungen im Bereich Web Security abdecken und Ihre Mitarbeiter über die sich ständig weiterentwickelnde Cybersecurity-Welt auf dem Laufenden halten.

Dieses Abonnementmodell ist ideal für größere Gruppen, die die Freiheit des selbstgesteuerten Lernens mit den Vorteilen der Live-Interaktion mit mir und fortlaufendem Support verbinden möchten. Nach erfolgreichem Abschluss der Kurseinheiten erhalten die Lernenden ein Teilnahmezertifikat, das ihr Engagement und ihre Expertise im Bereich Web Security dokumentiert.

Lassen Sie uns die Details besprechen und eine Lösung maßschneidern, die am besten zu Ihren Bedürfnissen im Bereich Web-Security-Workshops passt.


Weiterführende Optionen

Nach Abschluss des Kurses möchten Sie vielleicht die Security-Expertise Ihres Teams vertiefen oder erweitern. Je nach Ihren Zielen und Interessen stehen verschiedene Anschlussmöglichkeiten zur Verfügung:

  • Review & Reflect Workshop: Moderierter, teambasierter Security-Review, bei dem Ihr Team Architekturen, Codebasen und Betriebsabläufe auf konkrete Verbesserungsmöglichkeiten analysiert
  • Custom Focus Sessions: Kurze, fokussierte Sessions, um bestimmte Themen aus dem Workshop zu vertiefen
  • DevSecOps Pipeline Coaching: Unterstützung bei der Implementierung von Security-Automatisierung für Erkenntnisse rund um CI/CD- und Build-Prozesse
  • Security Sparring Partner: Fortlaufende Unterstützung bei der Umsetzung von Architekturempfehlungen und anderen Security-Themen

Bereit, Security-Wissen auf Ihre eigenen Systeme anzuwenden? Kontaktieren Sie mich, um Ihre Workshop-Anforderungen zu besprechen.

Stimmen

Was Kunden sagen

Danke nochmals für das wirklich schön aufbereitete und sehr angenehm begleitete Training! Viel Hands-On, tolle Erklärungen und auch viele gute Fachdiskussionen — es bleibt einfach immer interessant.

Workshop-Teilnehmer

Super cool, dass wir den Docker-Container und die Anleitungen bekommen haben, so kann man später noch selbst weiterüben und andere Dinge testen.

Workshop-Teilnehmer

Meine Kollegin hat mir von eurer Sicherheitsschulung erzählt, bei der sie diese Woche war. Sie war voll des Lobes.

Kollege einer Workshop-Teilnehmerin

Vielen Dank für die interessanten und strukturierten Einblicke — mir gehen gerade viele Ideen durch den Kopf, wie wir das verwerten können und ggf. weitere Themen beleuchten könnten (z.B. Absicherung der AI Plattform).

Threat-Modeling-Kunde

Ein tolles Seminar. Inhalte und Methodik bitte unverändert lassen!

Workshop-Teilnehmer

Fachlich sehr fit, ist sehr gut auf Rückfragen eingegangen.

Workshop-Teilnehmer

Vielen Dank für das Training! Es war sehr interessant und voller Wissen. Das Team hat viel gelernt und spricht positiv darüber.

Workshop-Teilnehmer

Von meiner Seite nochmals vielen Dank für die Durchführung des Trainings. Die Rückmeldungen der Teilnehmenden waren in allen Belangen positiv und immer mit dem Vermerk, dass das Training zu unserem Unternehmen passt.

Workshop-Organisator

Vielen Dank für so eine interaktive Session — hat richtig Spaß gemacht und ich habe viel gelernt.

Workshop-Teilnehmer

Fachlich sehr gut — sehr gute Präsentation

Workshop-Teilnehmer

Vielen Dank für den wertvollen Input. Besonders die Einblicke zur agentic AI Security waren sehr hilfreich.

Workshop-Teilnehmer

Auf diesem Wege noch einmal Feedback zu den vergangenen drei Tagen: Die Schulung entsprach absolut meinen Vorstellungen. Die Themen, die behandelt wurden, sowie die Mischung zwischen praktischen und theoretischen Teilen waren absolut passend. Da merkt man deine jahrelange Erfahrung.

Workshop-Teilnehmer

Zeit gut investiert! Vielen Dank, das Training und die inhaltliche Tiefe haben mir richtig gut gefallen.

Workshop-Teilnehmer

Deine Begeisterung für Security ist ansteckend :)

Workshop-Teilnehmer

Vielen Dank für die tolle Schulung, das war genau wie ich es mir für mein Team vorgestellt hatte! Ich gehe davon aus, dass wir das mit anderen Mitarbeitern bald wiederholen.

Product Security Manager

Super spannend & abwechslungsreich! Vielen Dank!

Workshop-Teilnehmer

Danke für das Training! Ich finde, es war vielseitig und durch die unterschiedlichen Interaktionsbestandteile auch kurzweilig. Wir haben einiges mitnehmen können! Ich freue mich auf ggf. zukünftige Möglichkeiten zur Zusammenarbeit.

Workshop-Teilnehmer

War schon zum zweiten Mal bei dir dabei, Christian. War wieder sehr interessant und hat Spaß gemacht!

Workshop-Teilnehmer

Nochmals vielen, vielen Dank für den Termin heute! Ich muss einfach sagen, ich finde es jedes Mal aufs Neue beeindruckend, wie schnell du dich in komplexe Themen hineindenkst, kritisch hinterfragst und wertvolle Impulse gibst. Wirklich faszinierend!

Threat-Modeling-Kunde

Vielen Dank, dass du so tolle Einblicke mit uns geteilt hast!

Workshop-Teilnehmer

Ich fand die Schulung insgesamt sehr informativ und hilfreich. Die Erklärungen waren klar und gut strukturiert. Es wurden wichtige Sicherheitskonzepte abgedeckt und es gab ausreichende Beispiele, um Konzepte zu veranschaulichen. Ich konnte vieles mitnehmen. Vielen Dank für die Schulung :)

Workshop-Teilnehmer

Vielen Dank, mir hat das Format und der Workshop insgesamt sehr gut gefallen — sehr mitreißend, großartige Arbeit, habe einiges gelernt.

Workshop-Teilnehmer

Vielen Dank! Auch für die brillanten Erklärungen und gut präsentierten praktischen Beispiele!

Workshop-Teilnehmer

Sehr intensives Seminar, sehr gut und klar dargestellt!

Workshop-Teilnehmer

Insiderwissen aus dem Pentesting-Bereich kam richtig gut rüber. Breite Abdeckung, starke Expertise — und du bist gezielt auf unsere Technologien eingegangen. Fachlich, didaktisch und persönlich top. Gute Fragenbehandlung und klarer Aufbau.

Workshop-Teilnehmer

Hervorragende Beispiel-Anwendungen — du kannst das sehr gut erklären.

Workshop-Teilnehmer

Sehr hohe Fachkompetenz! Didaktisch sehr gut. Interessant mit vielen praktischen Übungen. Ein vermeintlich “trockenes”, aber sehr wichtiges Thema wurde sehr gut transportiert und weitervermittelt.

Workshop-Teilnehmer

Sehr interessant, sehr praxisnah, kurzweilig & auf alles eine Antwort ;)

Workshop-Teilnehmer

Das Training hat mir richtig gut gefallen, vielen Dank! 🙏 Es war eine interaktive und aufschlussreiche Session. Mir ist der Umgang mit Security-Tools bewusster geworden. Nochmals vielen Dank für die wertvollen Einblicke — ich schätze das sehr!

Workshop-Teilnehmer

Danke Christian! Hervorragende Inhalte und Erklärungen, ich habe viel gelernt.

Workshop-Teilnehmer

Die Teilnehmer waren von der Schulung begeistert, kaum eine Umfrage fällt so gut aus! Wir freuen uns, dass die Rückmeldungen so positiv ausgefallen sind und die Teilnehmer sich derart für das Thema begeistern konnten! Wir hoffen sehr, dass wir in Zukunft noch mal (und hoffentlich oft) die Gelegenheit haben werden, zusammenzuarbeiten!

Schulungsanbieter

Sehr praxisnah, instruktiv und didaktisch hervorragend aufbereitet! Hat irre Spaß gemacht!

Workshop-Teilnehmer

Es wurde auf sehr viele Themen hingewiesen, die mir neu waren und für meine Arbeit wichtig sind.

Workshop-Teilnehmer

Vielen Dank Christian, sehr informativ, substanziell und nützlich.

Workshop-Teilnehmer

Die Fortbildung war absolut klasse. Ich habe mittlerweile über 10 Jahre Berufserfahrung und in all den Jahren ist die Fortbildung eine der besten gewesen, die ich absolvieren konnte.

Workshop-Teilnehmer

Vielen Dank nochmal für den sehr, sehr guten Workshop heute. Ich wollte nochmal ein großes Lob zu deinen Vorträgen und deinem Workshop aussprechen, wirklich sehr gelungen! Man möchte einfach damit loslegen und es selbst ausprobieren. Einfach klasse!

Workshop-Teilnehmer

Jeder Entwickler sollte die Schulung mal gehabt haben.

Workshop-Teilnehmer

Herzlichen Dank! Wirklich detailliert und spannend!

Workshop-Teilnehmer

Ich habe letzte Woche am Web-Security-Training teilgenommen. Das war wieder mal super. Du machst das so anschaulich — zusammen mit deinen Erfahrungsberichten richtig fesselnd. Das Training hat echt Spaß gemacht und wieder mal Lust darauf gemacht, mehr über das Thema zu wissen.

Workshop-Teilnehmer

Spannende und inspirierende Veranstaltung mit einem Referenten, der sein Wissensgebiet vollumfänglich beherrscht.

Workshop-Teilnehmer

Vielen Dank, es war ein sehr interessantes und unterhaltsames Training!!! 🙌

Workshop-Teilnehmer

Wirklich großartiger und brillanter Kurs. Bin froh, mich für dein Training entschieden zu haben. Danke für all die Vorbereitung und dafür, dass du nach der offiziellen Zeit noch viele Fragen beantwortet hast ;).

Workshop-Teilnehmer

Als Organisator habe ich durchgängig positives Feedback aus der Teilnehmerschaft bekommen. Besonders die Beispiele aus der Praxis kamen gut an, und Defense in Depth war für mich gut platziert.

Workshop-Organisator

Ich möchte mich nochmals für das spannende Training von letzter Woche bedanken. Die vermittelten Inhalte waren sehr gut aufbereitet und das Training ergab ein gut geschnürtes Paket.

Workshop-Teilnehmer

Dein Workshop bei uns hat Wirkung gezeigt: Viele Teilnehmer haben versucht, in ihren Projekten Schwachstellen zu finden, auch mit Erfolg.

Workshop-Organisator

Das war ein umwerfender Workshop — ich würde dich gerne an Kolleginnen und Kollegen aus anderen Unternehmen weiterempfehlen.

Workshop-Teilnehmer

Sehr hilfreiches Training. Sehr klare Beschreibung der Angriffe und der Dinge, auf die wir achten müssen. Jetzt haben wir eine Liste mit Aufgaben, die wir in unserer Codebasis prüfen und verbessern müssen.

Workshop-Teilnehmer

Vielen Dank noch einmal für das hervorragende Intensivtraining diese Woche.

Workshop-Teilnehmer

Vielen Dank Christian! Obwohl ich kein Dev bin, konnte ich fast alles nachvollziehen und habe einiges gelernt. Absolut empfehlenswert!

Workshop-Teilnehmer

Mir hat das Training sehr gut gefallen und ich kann es wärmstens empfehlen. Christian ist ein großartiger Trainer und Lehrer.

Workshop-Teilnehmer

Erst noch einmal recht herzlichen Dank für die 3 sehr inspirierenden Tage. Deinen Vortrag empfand ich sowohl didaktisch als auch inhaltlich sehr, sehr gut. Die vielen Workshop-Übungen haben zudem viel zum besseren Grundverständnis der Theorie beigetragen.

Workshop-Teilnehmer

Vielen Dank für das tolle Training! Hat sehr viel Spaß gemacht und ich habe es schon gleich weiterempfohlen. Die Mischung aus Theorie, Praxis und anschaulichen Fällen war perfekt. Man geht definitiv mit einem schärferen Security-Blick aus dem Training.

Workshop-Teilnehmer

Mega guter Workshop! DANKESCHÖN

Workshop-Teilnehmer

Vielen herzlichen Dank. Super vorgetragen und sehr, sehr viele wichtige Informationen! Ich habe einiges Neues gelernt…

Workshop-Teilnehmer

Nur ein Wort: SUPER! danke

Workshop-Teilnehmer

Ja!! Das sollte für alle Softwareentwickler Pflicht sein!

Workshop-Teilnehmer

Würde ich sofort wieder buchen — 5/5 Sterne :D

Workshop-Teilnehmer

Großartige Session Christian!!! Tausend Dank!!!

Workshop-Teilnehmer

War super! Greifbare Beispiele, verständlich erklärt, hat auf jeden Fall bleibenden Eindruck hinterlassen. Immer weiter so!!

Workshop-Teilnehmer

Die Schulung hat greifbarer gemacht, wie Hacker konkret arbeiten und welche Tools sie zur Verfügung haben. Die konkreten Beispiele haben sehr geholfen.

Workshop-Teilnehmer

Die Schulung fand ich: umfangreich, SEHR (!) lehrreich, hochinteressant und spannend — und es macht das Thema wirklich greifbar. Vor allem die Remote-Teilnahme war für unser Team besonders wichtig, und du hast dieses Format wirklich gut gemeistert. Das Training hatte einen klaren Spannungsbogen und unternehmerischen Nutzen — wird von mir auf jeden Fall weiterempfohlen. Danke!

Workshop-Organisator

Wirklich, wirklich gut gemachter Pentesting-Vortrag. Sehr informativ und hat Spaß gemacht, mich wieder mit dem Thema zu beschäftigen. Seit ich Entwickler bin, habe ich in meiner Freizeit nicht mehr programmiert — aber zu sehen, wie man Systeme bricht und wie und warum sie funktionieren, war damals ein Grund, Programmierer zu werden. Das Kind in mir war so happy, etwas über XML-Bombs und all die anderen verrückten Dinge zu lernen!

Workshop-Teilnehmer

Vieles war neu für mich (obwohl schon jahrelang in der Konzern-Informatik). Bei der Flut an Angriffsmöglichkeiten ist der Leitfaden mit “code/data” und “source-taint-sink” hilfreich, genauso wie die ruhige und gelassene Art des Vortrags und “Entdecken-Lassens”. Ich empfehle die Schulung weiter!

Workshop-Teilnehmer

Zunächst einmal: Danke für einen hervorragenden Workshop. Das Feedback zum zweiten Teil des Workshops ist durchweg positiv. Ich habe aus mehreren Teams bereits den Wunsch vernommen, Threat Modeling zukünftig praktisch zu nutzen. Aus meiner Sicht ein voller Erfolg.

Workshop-Organisator

Sehr unterhaltsame, interessante und inspirierende zwei Tage Security-Training. Hat mir viel Spaß gemacht und Neugier geweckt, unseren Code auf Schwachstellen zu analysieren. Es lebe das Swiss-Cheese-Modell! :-)

Workshop-Teilnehmer

Danke für das Training. Es war ein Eye-Opener, insbesondere die Vorführungen des Hackens.

Workshop-Teilnehmer

Ja, hat richtig Spaß gemacht, insbesondere die anschauliche Vermittlung von Wissen, der Praxisbezug mit Beispielen, das Eingehen auf alle Fragen, das ausführliche Handout und nicht zuletzt die angenehme Atmosphäre. Vielen Dank!

Workshop-Teilnehmer

Wir möchten uns an dieser Stelle noch einmal herzlich bei Ihnen bedanken, dass Sie unseren Summit als Referent und mit Ihren tollen Vorträgen bereichert haben. Die ersten Teilnehmerstimmen haben wir uns direkt nach der Veranstaltung eingeholt und diese waren durchweg positiv.

Konferenzorganisator

Ich habe an den vergangenen zwei Tagen am Web-Security-Training teilgenommen — es war großartig. Mir gefällt der praktische Ansatz mit der Marathon-App, um verschiedene Fälle auszuprobieren. Deine Slides und dein Präsentationsstil sind wirklich gut und ich habe viel gelernt. Du weißt definitiv, wovon du sprichst, und kannst dieses Wissen gut vermitteln.

Workshop-Teilnehmer

Klasse Schulung — ich musste direkt ein Bug-Ticket für eine App anlegen :D.

Workshop-Teilnehmer

Sehr interessantes Training. Didaktisch sehr gut aufgebaut. Besonders das schrittweise Ausreizen des Angriffs mit anschließender Demonstration automatisierter Standard-Angriffstools.

Workshop-Teilnehmer

Vielen Dank für die spannende Zeit beim Web Security Bootcamp. Mit hoher Kompetenz und „Escape-the-room“-Flair war es faszinierend, die anfällige Sicherheit der Türen und Tore aus Angreifer-Sicht zu betrachten und die vielen Möglichkeiten kennenzulernen, diese Wege geschlossen und sicher zu halten. Ein Training, das ich jedem Entwickler zu 100% weiterempfehlen kann.

Workshop-Teilnehmer

Vielen Dank. Ich war ein absoluter Security-Neuling und habe nun definitiv einen anderen Blick auf meine Quelltexte. Bei vielen Dingen dachte ich bisher vor allem an sauberen Code und guten Stil — aber offensichtlich macht es aus Security-Sicht auch echt Sinn, Daten und Code zu trennen.

Workshop-Teilnehmer

Ich fand deine Aufforderungen, Fragen zu stellen, super. Erstmal ungewohnt oft, aber so werden dann halt auch wirklich Fragen gestellt :)

Workshop-Teilnehmer

Klasse fand ich auch, dass du einfach alles vorbereitet hattest, sodass man immer praktisch agieren konnte, wenn man wollte. Man hat gemerkt, dass du Routine hast. Gleichzeitig wurde es nie langweilig.

Workshop-Teilnehmer

Super Training! Nicht nur fachlich, sondern auch super vorgetragen. Es gab tatsächlich keine Längen. Und mit dem Handout ist man gefühlt gerüstet für kommende Herausforderungen.

Workshop-Teilnehmer

Gut war immer zu sehen, wie weit man Lücken ausnutzen kann!

Workshop-Teilnehmer

Das Training war großartig. Ich bin noch ziemlich neu in Security und war sprachlos, wie viele alltägliche Systeme angreifbar sind, wenn man weiß, worauf man achten muss. WOW. Auch großartige Arbeit, Christian — stundenlang so locker zu sprechen und jede Frage zu beantworten. Besonders geschätzt habe ich, dass jede Frage ernst genommen wurde. Du hast die Leute motiviert, Fragen zu stellen! Vielen, vielen Dank für das großartige Training, aber auch für die tolle Atmosphäre!

Workshop-Teilnehmer

Vielen Dank nochmal für das Seminar. Man konnte sehr gut mitkommen, und dennoch ging es jeweils ziemlich in die Tiefe. Gerade bei Injection und XSS wurde mir wieder klar, wie wichtig diese Grundlagen sind — und wie wertvoll eine so klare Erklärung ist.

Workshop-Teilnehmer

Die Schulung war extrem lehrreich und hat super viel Spaß gemacht! 10/10

Workshop-Teilnehmer
Alternative zur individuellen Session
Besonders für kleinere Teams — nehmen Sie an meinem öffentlichen Web Security Bootcamp teil:
11. – 12.02.2027 (Klick für Termine und Buchung)